Patientendaten in der Cloud: Wo die Kontrolle der Klinik endet
Verträge können Betreiberzugriffe verbieten. Sicherer ist es, wenn der Anbieter technisch gar nicht zugreifen kann.
Wer Befunde, Arztbriefe oder Bilddaten in die Cloud verlagert, gibt einen Teil der technischen Kontrolle aus der Hand. Der Anbieter kann vertraglich zusichern, dass seine Beschäftigten die Informationen dort nicht einsehen dürfen. In herkömmlichen Cloud-Architekturen verfügen Administratoren trotzdem über weitreichende Rechte auf der Infrastruktur.
Freigaben und Rollenmodelle legen fest, unter welchen Voraussetzungen sie diese Rechte nutzen dürfen, und Protokolle dokumentieren die entsprechenden Aktivitäten. Das gehört zu einem seriösen Sicherheitskonzept, verhindert den Zugriff technisch jedoch nicht.
Für Krankenhäuser ist es, auch mit Blick auf § 203 StGB, relevant, ob ein Zugriff lediglich untersagt oder technisch ausgeschlossen ist. Externe Dienstleister dürfen eingebunden werden, Patientengeheimnisse müssen dabei jedoch vor unbefugter Kenntnisnahme geschützt bleiben.
Wo die Kontrolle der Klinik endet
Nutzt ein Krankenhaus einen Cloud-Dienst, verwaltet es die eigene Nutzerebene: Wer meldet sich an, wer sieht welche Unterlagen, wer darf sie bearbeiten? Server, Betriebssysteme und Wartungszugänge betreibt dagegen der Anbieter. Dorthin reicht das Berechtigungskonzept der Klinik nicht.
Relevant ist daher, welchen technischen Zugriff die Administratoren des Anbieters tatsächlich haben. Für Wartung, Updates und Störungsbehebung braucht der Betreiber administrative Rechte. Ob diese auch den Zugriff auf verarbeitete Daten ermöglichen, hängt von der Architektur ab. Ist ein solcher Zugriffspfad vorhanden, kann ihn ein berechtigter Administrator missbrauchen, oder ein Angreifer kann ihn über ein kompromittiertes Administratorenkonto nutzen. Solange der Weg existiert, bleibt auch das Risiko.
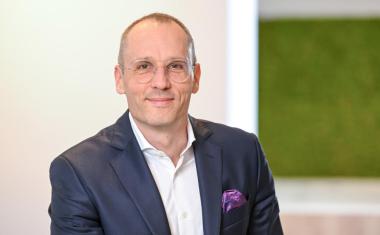
Andreas Dirscherl, Director Engineering Technology bei idgard, sagt:
„Die Regel steht auf dem Papier, die Rechte stehen im System. Wer sie hat, kommt an die Daten – auch ohne Freigabe, auch nachts um drei."
Verschlüsselung schützt bis zur Entschlüsselung
Verschlüsselung löst die Betreiberfrage nur teilweise. Gespeicherte und übertragene Daten kann sie zuverlässig schützen. Ihre Grenze zeigt sich, sobald mit den Daten gearbeitet werden soll.
Ruft eine Oberärztin einen verschlüsselt gespeicherten Befund auf, oder greifen weitere Beteiligte, etwa externe Fachärzte im Tumorboard oder Gutachter, auf Unterlagen zu, müssen die Daten für die Nutzung entschlüsselt werden. Geschieht das auf den Servern des Cloud-Anbieters, liegen die Informationen dort vorübergehend lesbar im Arbeitsspeicher. Wie sicher sie in diesem Moment sind, hängt davon ab, welche Rechte die Administratoren des Anbieters besitzen und ob diese bis in die Verarbeitungsumgebung reichen.
Die Auskunft „unsere Daten sind verschlüsselt" deckt deshalb nur einen Teil der Frage ab. Ebenso wichtig ist, was während der Verarbeitung geschieht.
Drei Fragen an den Cloud-Anbieter
- Gibt es direkte Administratorzugänge zu den Systemen, auf denen Patientendaten verarbeitet werden?
- Können Administratoren eine Entschlüsselung auslösen und lesbare Inhalte einsehen?
- Ist ein Zugriff nur organisatorisch verboten oder auch technisch ausgeschlossen?
Der bessere Admin-Zugang ist der, den es nicht gibt
Die Sealed-Cloud-Technologie von idgard schließt den direkten administrativen Zugriff auf Daten während ihrer Verarbeitung technisch aus. Im laufenden Betrieb können Administratoren nicht direkt auf die verarbeiteten Daten zugreifen. Der Betreiber müsste das System gezielt verändern, um einen solchen Zugang überhaupt zu schaffen. Während der Verarbeitung liegen entschlüsselte Daten auf den Anwendungsservern nur im flüchtigen Arbeitsspeicher, administrative Zugänge zu laufenden Systemen bleiben gesperrt. Vor Wartungsarbeiten werden die vorübergehend entschlüsselten Daten aus dem betroffenen Bereich entfernt, bevor IT-Personal darauf zugreifen kann. Auch die Schlüssel, mit denen die Daten entschlüsselt werden, kann der Betreiber nicht einsehen.
Für Kliniken heißt das: Vertragliche Zusagen bleiben wichtig. Der Schutz sensibler Patientendaten sollte aber nicht allein davon abhängen, dass ein Dienstleister seine Regeln einhält, sondern auch davon, dass eine Architektur wie die Sealed Cloud von idgard den direkten Zugriffspfad gar nicht erst vorsieht.