Warum Krankenhäuser ihre Cyber-Resilienz erhöhen müssen
Dirk Bednarek, Executive Director für Deutschland bei Relyens, erläutert im Interview, warum Cyber-Angriffe zu den größten Risiken für Krankenhäuser zählen, wo derzeit die meisten Schwachstellen liegen und weshalb Cyber-Resilienz nur durch das Zusammenspiel von Prävention, Risikomanagement und Versicherungsschutz gelingt.
M&K: Cyber-Angriffe auf Krankenhäuser sind längst keine Ausnahme mehr. Wie bewerten Sie die aktuelle Bedrohungslage?
Dirk Bednarek: Die Bedrohungslage ist ernst. Besonders relevant ist, wie schnell und gezielt Angreifer inzwischen vorgehen. Aktuelle Erkenntnisse zeigen: Angreifer kombinieren automatisierte Verfahren mit gezielter Täuschung, nutzen kompromittierte Zugangsdaten und greifen über Software-Lieferketten an. Neu veröffentlichte Schwachstellen werden teilweise innerhalb von 24 Stunden ausgenutzt. Das verkürzt die Zeit für wirksame Gegenmaßnahmen erheblich.
Künstliche Intelligenz verschärft diese Entwicklung. Sie unterstützt Angreifer bei der Recherche und Vorbereitung ihrer Aktivitäten. Gleichzeitig entstehen durch die Nutzung von KI neue Angriffsflächen in den Organisationen selbst.
Für Krankenhäuser ist diese Entwicklung besonders kritisch: Ein erfolgreicher Angriff kann neben sensiblen Daten auch die Verfügbarkeit klinischer Systeme und damit die Patientenversorgung gefährden. Aus meiner Sicht muss Cyber-Sicherheit deshalb als Führungsaufgabe und als Bestandteil der Patientensicherheit verstanden werden. Und das ist die positive Entwicklung: Im Relyens Risikoatlas von 2025 schätzen bereits 75 Prozent der befragten Führungs- und Fachkräfte im Gesundheitswesen die Auswirkungen von Cyber-Risiken auf Krankenhäuser als schwerwiegend ein. Cyber-Sicherheit ist damit dort angekommen, wo sie hingehört: auf der Managementebene.
M&K: Wo sehen Sie aktuell die größten Schwachstellen in Krankenhäusern und woran erkennt man eine gut aufgestellte Einrichtung?
Dirk Bednarek: Eine zentrale Angriffsfläche ist der Mensch: Angreifer nutzen Vertrauen, Zeitdruck und Hilfsbereitschaft, um Mitarbeitende zu täuschen und Zugangsdaten zu erlangen. Gerade im hektischen Klinikalltag braucht es deshalb regelmäßige Schulungen, klare Prüfprozesse und einfache Meldewege für verdächtige Vorgänge.
Gut aufgestellte Einrichtungen verbinden technische Schutzmaßnahmen mit klaren Verantwortlichkeiten und haben den Krisenfall bereits geübt – etwa durch Tabletop Exercises, bei denen IT, Klinikleitung und medizinische Teams gemeinsam ein Ausfallszenario durchspielen. Entscheidend ist, dass alle wissen, wer welche Entscheidungen trifft und wie die Patientenversorgung bei einem IT-Ausfall weitergeführt wird.
M&K: Was ist aus Ihrer Sicht derzeit das größte Cyber-Risiko für Krankenhäuser und wie können sie sich darauf vorbereiten?
Dirk Bednarek: Aus meiner Sicht liegt das größte Risiko in der Kombination aus Betriebsunterbrechung und dem Abfluss sensibler Patientendaten durch Ransomware – insbesondere über Angriffe auf externe IT-Dienstleister. Sind viele Patienten betroffen, können sich Schadensersatzansprüche zu einer erheblichen finanziellen Belastung skalieren. Die Auslagerung von IT-Leistungen entbindet Krankenhäuser nämlich nicht automatisch von ihrer Verantwortung.
Zur Vorbereitung gehören deshalb die sorgfältige Auswahl und regelmäßige Kontrolle der Dienstleister, klar geregelte Sicherheitsanforderungen und nachgeprüfte Schutzmaßnahmen. Ebenso wichtig sind geübte Notfallprozesse, getestete Wiederherstellungsverfahren und eine Cyber-Versicherung, die Betriebsunterbrechungen und Datenschutzansprüche bedarfsgerecht abdeckt.
M&K: Welche Rolle spielt eine Cyber-Versicherung und worauf sollten Krankenhausverantwortliche besonders achten?
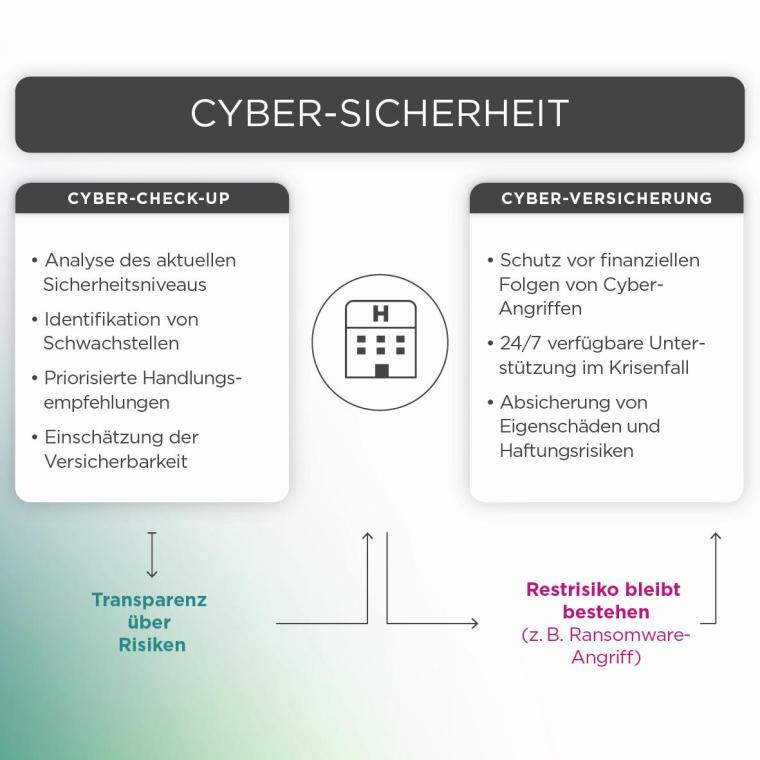
Dirk Bednarek: Eine Cyber-Versicherung ist Bestandteil einer resilienten Sicherheitsarchitektur: Sie ergänzt Prävention und Risikomanagement, sichert finanzielle Folgen ab und bietet Unterstützung im Krisenfall – etwa durch IT-Forensik, Rechtsberatung und Krisenkommunikation.
Krankenhausverantwortliche sollten besonders auf ausreichende Versicherungssummen achten, da Betriebsunterbrechungen, Wiederherstellungskosten und Ansprüche betroffener Patienten gleichzeitig entstehen können. Ausschlüsse, Selbstbehalte und Sicherheitsobliegenheiten müssen klar verstanden sein.
Entscheidend ist das Zusammenspiel der Schutzmaßnahmen, damit Krankenhäuser im Ernstfall handlungsfähig bleiben und ihre Versorgungsaufgabe erfüllen können.