IT-Sicherheit im Krankenhaus: So sichern Sie in 2019 Ihren Vorsprung
Cyberangriffe auf Unternehmen und öffentliche Einrichtungen nehmen weltweit zu. Im Krankenhaus-Umfeld ist die Situation besonders brenzlich: hier sind IT, Medizintechnik und Facility sind eng miteinander verknüpft und damit ergeben sich besonders viele Angriffsvektoren, die auch Einfluss auf die Patientensicherheit haben. Daher benötigen die Informationssicherheitsbeauftragten (ISB) bzw. den Verantwortlichen für IT-Security effiziente Werkzeuge.
Im Rahmen der täglichen Beratungsarbeit rund um Informationssicherheitsmanagement (ISMS) im Krankenhausumfeld hat SHD schnell festgestellt, dass die am Markt verfügbaren Tools auf einem assetorientierten Ansatz basieren. Die jahrelange Erfahrung hat allerdings bewiesen, dass Sicherheit kein Produkt, sondern ein Prozess ist. Denn neben technischen Einfallstoren sind v.a. Menschen, die täglich unter enormen Termindruck arbeiten, die beste Angriffsfläche. Daher müssen verstärkt mit organisatorischen und prozessualen Maßnahmen Arbeitsbedingungen geschaffen werden, bei denen die Fehlerquote sinkt.
1 Plattform – 3 Lösungen
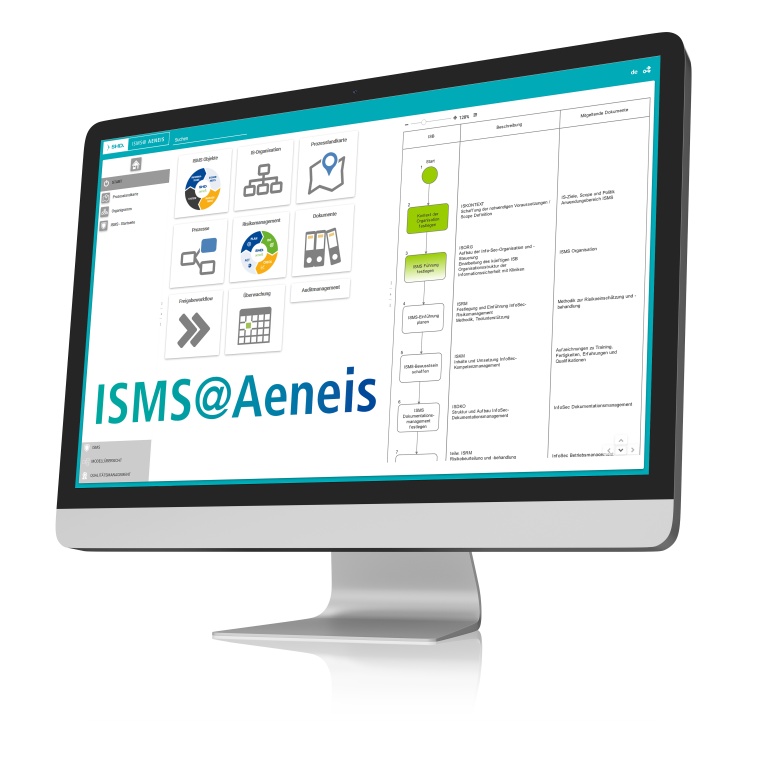
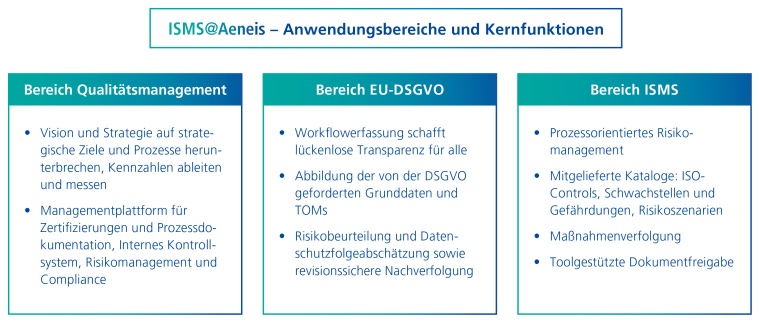
Um den Aufwand rund um Zertifizierungen, Audits und Risikobewertung zu reduzieren, bietet SHD seit Anfang 2018 ein ISMS-Tool unterstützend zur ISMS-Beratung an. Unsere prozessorientierte Anwendung „ISMS@Aeneis“ erleichtert dem ISB die Arbeit, da es die in der ISO 27001 geforderte Verfahrensweise bereits mitbringt. Darüber hinaus sind die Assets und Prozesse auf die speziellen Anforderungen einer Klinik angepasst. Das Tool ist ebenfalls gewappnet für ein umfassendes Qualitätsmanagement (QM) und die Umsetzung der Maßnahmen der europäischen Datenschutz-Grundverordnung (EU-DSGVO). Die Ausweitung des Toolansatzes auf mehrere Disziplinen erleichtert die interne Zusammenarbeit zwischen den ISB-, QM- und Datenschutzbeauftragten und erhöht die Akzeptanz für die Einführung einer neuen Softwarelösung.
IT-Sicherheit geht alle an!
Für Kliniken, die mehr als 30.000 stationäre Fälle jährlich bearbeiten, hat der Gesetzgeber in der KRITIS-Verordnung die Anforderungen an die IT-Sicherheit definiert. Bis 30.06.2019 muss die Umsetzung der Verordnung an das Bundesamt für Sicherheit in der Informationstechnik (BSI) nachgewiesen werden. Doch Cyberkriminalität richtet sich nicht nur an die 130 großen Versorgungszentren, sondern kann auch in kleineren Krankenhäusern (über 1.800 Kliniken deutschlandweit) großen Schaden anrichten. Dabei sind die finanziellen Mittel und das technische Know-how, um die Informationssicherheit aufzurüsten, in den kleineren Einrichtungen viel begrenzter. Umso wichtiger ist es, mit erprobter Methodik und toolgestützt die Effektivität der Sicherheitsmaßnahmen zu gewährleisten und offene Schwachstellen zu schließen.
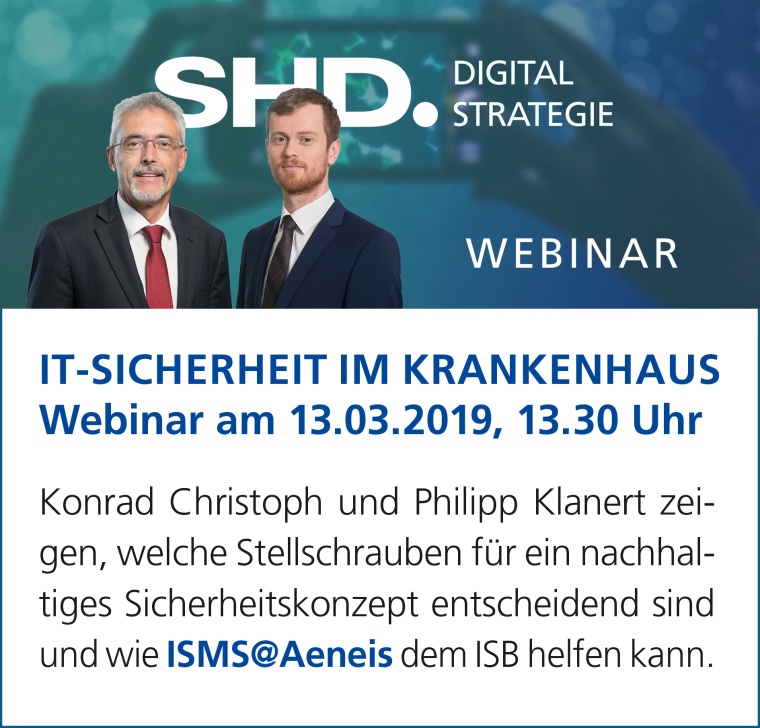
Unser Tipp: Lernen Sie das krankenhausspezifische Tool „ISMS@Aeneis“ beim Webinar am 13.03.2019 näher kennen.
Anbieter
SHD System-Haus-Dresden GmbHDrescherhäuser 5b
01159 Dresden
Deutschland
Meist gelesen
Effizienzsprung: Automatisiertes Textilmanagement im UKR
Das Universitätsklinikum Regensburg senkt mit automatisierten Ausgabesystemen und Pooldienstkleidung deutlich Nachkäufe und logistischen Aufwand.

Bluttest gibt Einblicke in Hirnschäden nach Schlaganfall
Wie lässt sich der Schweregrad eines Schlaganfalls im Blut ablesen? Im Interview erklärt Priv.-Doz. Dr. Dr. Steffen Tiedt was der Biomarker Brain-derived Tau für Diagnostik, Therapie und klinische Praxis bedeutet.

Klinikum Westmünsterland und St. Antonius-Hospital Gronau sprechen über Kooperationen
Ziel ist es, die medizinische Versorgung im Kreis Borken langfristig zu sichern und gemeinsam weiterzuentwickeln.
Hygiene(mängel) – zwischen Verantwortung, Haftung und Strafbarkeit
Konsequente Umsetzung der Hygienevorschriften, regelmäßige Kontrollen des Hygieneplans und laufende Fortbildung können das zivil- und strafrechtliche Risiko erheblich verringern.

Aus der Pandemie lernen
Das Fachnetzwerk Infektionen bündelt die Kräfte der deutschen Universitätsmedizin für eine leistungsfähigere klinische Infektionsforschung.